
テクノロジーの進化:過去・現在・未来をつなぐ
エッジにおけるサイバーレジリエンス:組み込み部品をサイバー攻撃から守る方法
エッジにおけるサイバーレジリエンスとは、サイバー攻撃を防ぐだけでなく、組み込みシステムが稼働し続け、脅威を検知し、障害から迅速に復旧できるようにするためのアプローチです。産業、医療、IoT環境においてコネクテッドデバイスが普及するとともに、ハードウェア、ファームウェア、通信の安全確保はますます重要になっています。継続的な監視とライフサイクル管理を組み合わせた多層防御アプローチにより、重要なシステムを保護し、ダウンタイムを削減することが可能です。

記事のポイント
1. サイバーレジリエンスは防御にとどまらない: 組み込みシステムは、サイバー脅威を検知し、耐え抜き、復旧できるように設計される必要がある。
2. 組み込みデバイス特有の脆弱性: 物理的な改ざん、安全でないファームウェア更新、保護されていない通信などが重大なリスクとなる。
3. 多層防御の重要性: 起動時の検証、ファームウェアの認証、メモリの分離、チップなどハードウェアの保護機能を組み合わせ、脆弱性を低減する。
4. 事業継続性の確保: 監視、異常検知、復旧といった構成で、重要なOT/IoT環境における業務停止を最小限に抑える。
5. 製品ライフサイクル全体の保護: 設計段階から導入、運用保守、廃棄にいたるまで一貫したセキュリティ対策が必要となる。
はじめに
インターネットに接続するデバイスの増加に伴い、サイバー攻撃を受けるリスクも高まっています。フィッシングメールやランサムウェアなどの一般的な脅威は広く知られていますが、同様に重要でありながら見過ごされがちな標的があります。それが、インフラや重要機器の内部で動作する「組み込み技術」です。その標的には、医療機器、産業機械、交通インフラなどに組み込まれ、システムの運用を支えるチップやソフトウェアが含まれます。
ここで重要となるのが「サイバーレジリエンス(回復力)」です。サイバーレジリエンスとは、単に攻撃を防ぎ・遮断するだけでなく、攻撃の最中や攻撃された後でもシステムの稼働を維持することに重点を置いた考え方です。これには防御だけでなく、検知、対応、復旧までのすべてのプロセスが含まれます。
エッジコンピューティングやIoT(モノのインターネット)が普及することで、組み込みシステムは保護されたIT環境の外で稼働する場合が増えてきました。こうしたシステムの多くは、計算・処理のリソースに制約があり、遠隔地に設置され、極めて重要な業務を行っていることがあります。そのため、セキュリティ対策は最優先に考えなければなりません。
この記事では、エッジ環境におけるサイバーレジリエンスを構築する方法について解説し、組み込み部品を脅威から守るために必要な脆弱性の理解、防御のための戦略、セキュリティアーキテクチャについて掘り下げていきます。
脅威の理解:組み込み部品とIoTにおけるサイバー攻撃防止
組み込みシステムとは、さまざまな機器の内部で動作する小型のコンピュータシステムです。一般的なPCやサーバーのように、複数の対策を重ねる「多層防御」が備わっていない場合が多く、攻撃者にとっては格好の標的となりやすい特徴があります。
主な脆弱性
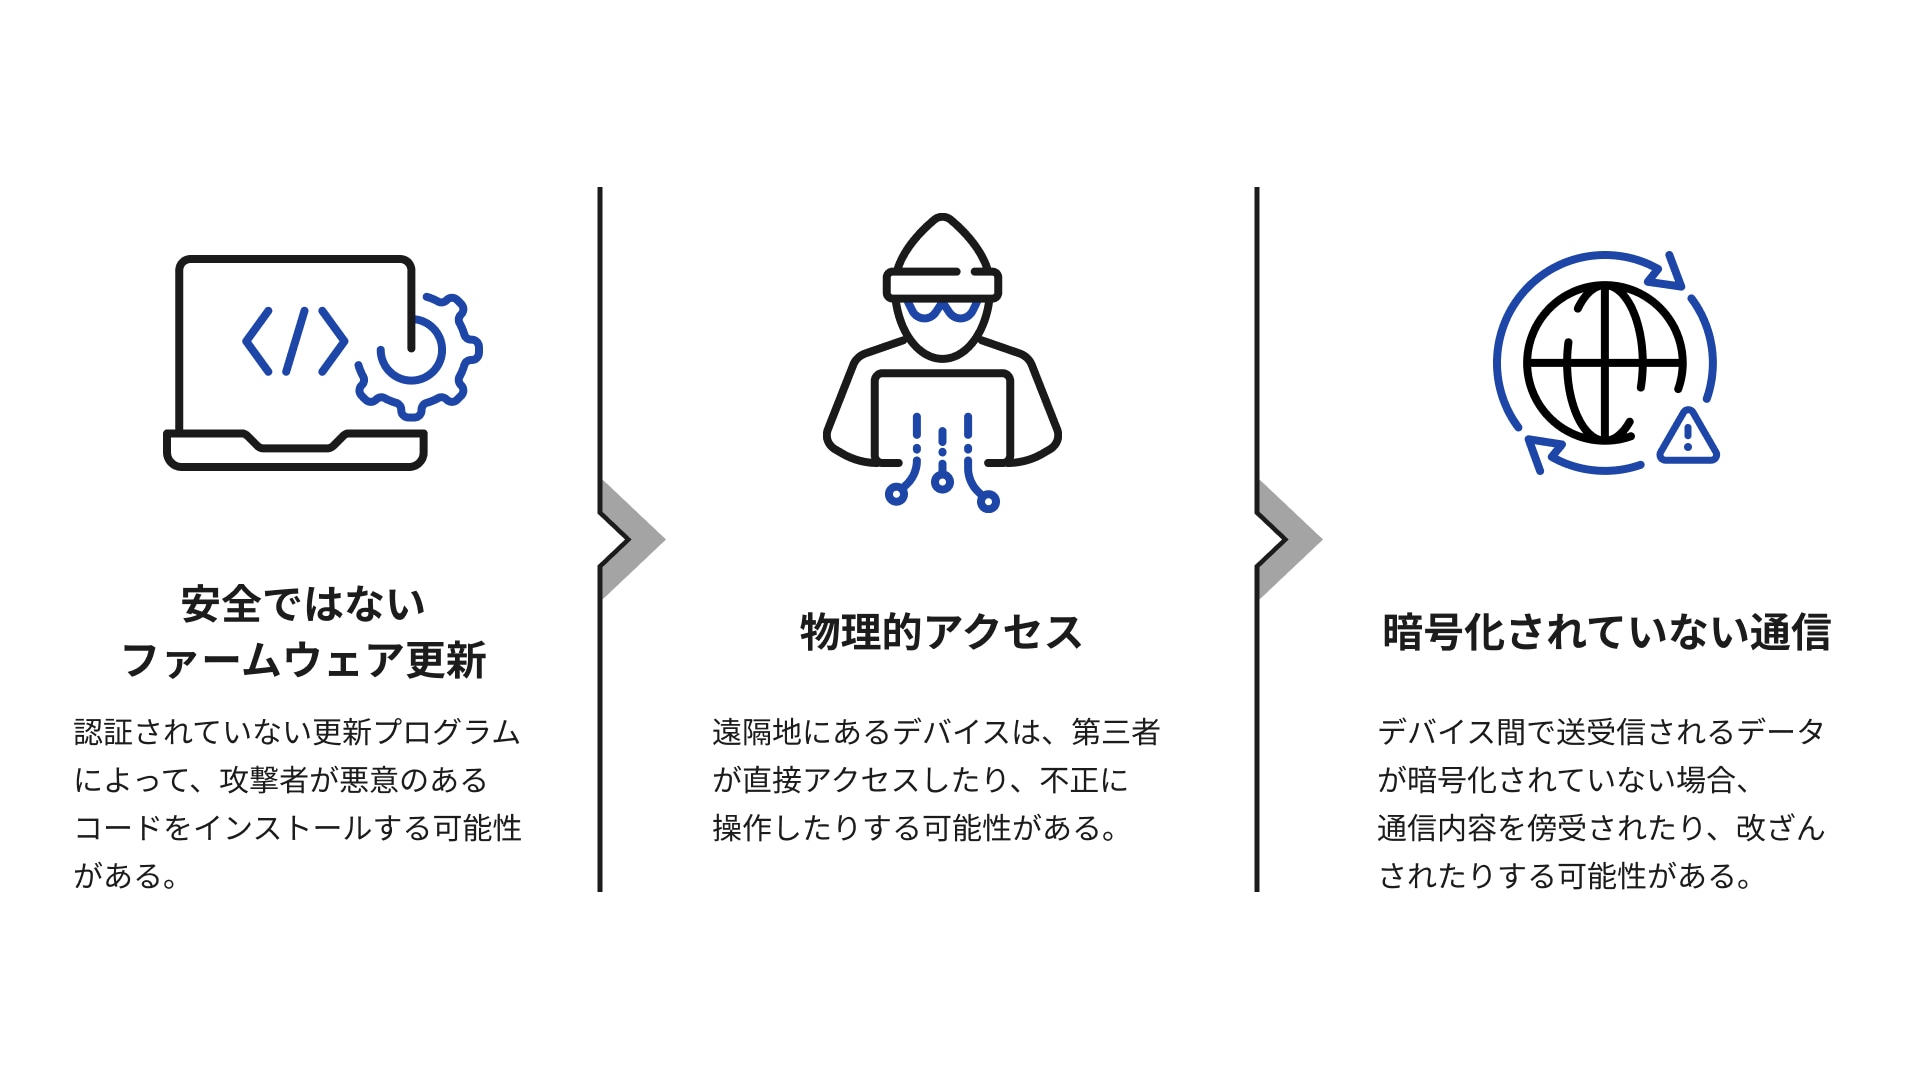
● 物理的アクセス: 遠隔地に設置された機器は、第三者による直接的な接触や改ざんのリスクに晒されます。
● 安全ではないファームウェアアップデート: ファームウェアとはハードウェアの基本機能を制御する組み込み用のソフトウェアです。適切な認証がなくアップデートが行われると、悪意あるコードに書き換えられてしまうリスクがあります。
● 暗号化されていない通信: デバイス同士で送受信されるデータを傍受されたり、改ざんされたりするリスクがあります。
代表的な攻撃手法
● ファームウェア改ざん: 攻撃者が不正なコードを書き込むことで、デバイスの動作を変更します。
● メモリ破壊: 特定の攻撃によってメモリを上書きして、システム全体の制御権を奪います。
● サイドチャネル攻撃: デバイスの消費電力や処理時間などを手掛かりに、内部の暗号鍵やシステム情報を推測して盗み出します。
これらの脅威は理論上のものではありません。電力網、水処理施設、製造ラインへの攻撃など、産業用IoT(IIoT)環境では現実の被害として報告されています。
ファイアウォールやウイルス対策ソフトといった一般的なセキュリティツールは、こうした組み込みシステムには対応していないことが少なくありません。そのため、IoTにおいて攻撃を防ぐには、設計段階からソフトウェアとハードウェアの両方に保護対策を組み込む必要があります。
エッジデバイスのための高耐障害性(レジリエント)アーキテクチャの設計
安全なデバイスの構築は、設計段階から始まります。サイバーレジリエンスを確保するには、ネットワークから切り離された環境や、過酷な環境下でも機能する保護機能を組み込みシステムに備える必要があります。
セキュアアーキテクチャの中核機能
● ハードウェアレベルのセキュリティ: チップ内部に直接組み込まれた保護機能。
● セキュアブートプロセス: 起動時には検証済みの信頼できるコードのみを実行する。
● 動作中の改ざんチェック: 実行中のプログラムに予期しない変更や異常な動きがあれば検知する。
● ロールバック保護(アンチロールバック): 既知の脆弱性を持つ古いバージョンのソフトウェアへのダウングレードを防止する。
ファームウェアセキュリティのベストプラクティス
● コード署名: アップデートが信頼できる送信元から提供されたものであることを証明する。
● アップデートの認証: 更新ファイルの提供元の身元を厳密に検証する。
メモリおよびシステムの保護
● 組み込みシステムのメモリ保護: MPU(メモリ保護ユニット)を利用し、プログラムが実行できるメモリ領域を制限する。
● スタックカナリアと境界チェック: バッファオーバーフローなど、コードが原因となる典型的な脆弱性を防御する。
● TEE(信頼できる実行環境): 機密性の高い処理を、ネットワークから隔離された安全な領域で実行する。
● 見守りと改ざん検知: 異常を検知した際にシステムをリセット、またはアラートを発信する。
ハイパーバイザー保護
1台のデバイス上で複数の隔離された環境を稼働させる場合、複数のOSなどを管理する「組み込みシステム向けハイパーバイザー」により実行環境を分離することで、ある環境が攻撃されても、被害が他の環境に広がるリスクを抑えます。
これらの戦略を組み合わせることで、幅広いサイバー攻撃に対して強固な防御壁を構築できます。
組み込みセキュリティソリューションの選定と導入戦略
残念ながら、組み込みシステムのセキュリティにおいて万能な「特効薬」は存在しません。最適なソリューションは、デバイスの用途、使用環境、リソース制約によって異なります。
基本となるセキュリティツール
● セキュアMCU: 暗号化機能を標準で内蔵したマイクロコントローラ。
● TPM(トラステッドプラットフォームモジュール): 暗号鍵などの機密情報を安全に保管するための専用チップ。
● セキュアストレージコンポーネント: 物理的な手段によるデータの抽出を防止するためのストレージ部品。
組み込みソフトウェアセキュリティの選定基準
セキュリティを選定する際に考慮すべき主な要素は以下のとおりです。
● デバイスの制約: 消費電力、サイズ、処理能力の限界。
● フィールドアップデート: デバイスの設置後、無線通信を使ったOTA(Over-The-Air)によるアップデートを継続的に行うかどうか。
● 応答時間の要件: セキュリティを追加しても、システムにミリ秒単位の即時応答を求めるかどうか。
組み込み保護システムのベストプラクティス
● 攻撃対象領域(アタックサーフェス)を最小化するため、OSの構成を最小限に絞って稼働させる。
● 不要なサービスやオープンポートを無効化し、不正アクセス経路を遮断する。
● 署名・検証済みのファームウェアアップデートのみを許可する。
● ファームウェアが古いバージョンに戻るロールバックを防止する機能を実装する。
● プロセス間を分離するためにメモリ分離を徹底する。
熟練した組み込みセキュリティエンジニアの役割
● デバイスのライフサイクル全体にわたる脅威を洗い出す(脅威モデリング)。
● 安全な通信プロトコルを設計する。
● 業界標準や法規制(コンプライアンス)への準拠を確保する。
OT/IoTのセキュリティ:産業用コントローラの保護
電力網や製造ラインなど物理的なシステムを監視・制御する運用技術(OT)の現場では、システムの稼働を維持することが最も優先されます。そのため、サイバーレジリエンスが非常に重要となります。
OTセキュリティソリューションの重要レイヤー
● MPUとNXビット(実行不可ビット): 承認されていない不正コードの実行をブロックする。
● ウォッチドッグタイマー: 応答を停止したデバイスを自動的に再起動する。
● セキュアブート&メジャードブート: 起動プロセスが改ざんされていないことを検証し、その結果を保証する。
組み込みセキュリティにおける追加の検討事項
● アクセス制御: システムの変更やデータを閲覧できる担当者を厳格に制限する。
● 監視とアラート: 異常なアクティビティを検知し、迅速な初動対応を可能にする。
安全な通信戦略
● TLS/DTLS暗号化: 通信経路上でのデータの傍受・改ざんを防ぐ。
● 強力な認証: 電子証明書等を用いて接続先デバイスの正当性を確認する。
物理的セキュリティ対策
● 耐タンパー(改ざん防止)筐体: 物理的な分解や不正な接続を防ぐ。
● センサの分離: 偽のデータを注入する攻撃(スプーフィング)から保護する。
ライフサイクル全体のセキュリティ
● セキュアプロビジョニング: 安全な初期セットアップを実施する。
● 認証情報のローテーションと失効: アクセス資格情報を常に最新の状態にする。
● セキュアデコミッショニング(安全な廃棄): 機器の廃棄時にデータ流出や脆弱性の放置を防ぐ。
米国立標準技術研究所(NIST)のサイバーレジリエンスモデルや産業界のベストプラクティスに準拠することで、現実世界の脅威に対応した確実なセキュリティを実現することができます。
部品レベルのレジリエンス:細部がもたらす大きな差
サイバーレジリエンスは、大規模なシステムソフトウェアだけで完結するものではありません。個々の小さなハードウェア部品も、組み込みデバイスの保護において非常に重要な役割を担っています。
有用なコンポーネント機能
● 診断機能付きセンサ: センサが異常や故障の兆候を早期に検知する。
● 安全なファームウェア更新経路: アップデート処理中に改ざんされるリスクを低減。
レジリエンスを高める革新的技術
● グリッチ耐性電源: 電圧を瞬間的に変動させて誤動作を誘発する攻撃(電圧グリッチ攻撃)を防ぐ。
● 保護されたインターフェースとメモリチップ: 外部から攻撃に晒される接点を最小化する。
● コンパクト設計: 物理ポートを削減することで、侵入経路を物理的に減らす。
早期検知とインシデント対応
● 部品レベルでの異常を検知して、未知の脅威を初期段階で捕捉する。
● 自己診断機能を組み込むことで、予知保全を支援し、ダウンタイムを最小化する。
これらの対策は、製品のライフサイクルとともに進化する組み込み保護戦略において欠かせない要素です。
結論
現在、組み込みシステムは、スマートビルディングから高度な医療機器に至るまで、あらゆる社会インフラを制御しています。これらのデバイスの多くがネットワークのエッジで動くようになった今、サイバー攻撃のリスクは増大の一途をたどっています。
こうした課題に対処するには、「エッジにおけるサイバーレジリエンス」の確立が不可欠です。それは単に攻撃を防ぐだけではなく、攻撃されることを前提にさまざまな対策を行うことを意味します。ハードウェア、ファームウェア、通信、さらには物理的な筐体にいたるまで、あらゆる階層に保護機能を組み込む必要があると言えます。
組み込みシステムのセキュリティは、後から追加するオプション機能ではありません。コネクテッドデバイスを活用するすべての組織にとって必要な「基盤要件」です。そしてそれは、適切な設計、綿密な実装、そしてライフサイクル全体の適切な管理から始まります。
よくある質問(FAQ)
Q. 組み込みシステムにおけるサイバーレジリエンスとは何ですか?
A. 攻撃を受けた場合でも、機能を停止させずに稼働を維持し、停止した場合にも速やかに復旧できるようにデバイスを設計・運用することです。
Q. なぜファームウェアが主な攻撃対象になるのですか?
A. ファームウェアは機器の中核機能を制御しており、改ざんによってシステム全体の乗っ取りにつながるおそれがあるためです。
Q. ハードウェアレベルのセキュリティはどのように機能しますか?
A. ソフトウェアが起動する前から保護を提供し、起動コードの正当性を検証したり、物理的な改ざんからデータを守ったりします。
Q. 組み込みシステムの保護において、どのようなガイドラインが参考になりますか?
A. 米国立標準技術研究所(NIST)の「サイバーレジリエンスモデル」や、各業界固有のセキュリティ標準・ベストプラクティスが指標となります。
Q. 小型コンポーネントはセキュリティにどう貢献しますか?
A. 異常を検知するセンサや保護機能付きチップなど、部品単位で異常を早期検知することで、システム全体の障害リスクを大幅に低減できます。
TDKは磁性技術で世界をリードする総合電子部品メーカーです
Share この記事を共有する
Recommendedこの記事を見た人はこちらも見ています

With ferrite by TDK
GRAIN1 磁性の裏にひそむ極小磁石

With ferrite by TDK
GRAIN2 ふたつの顔を持つ4番目の量子
テクノロジーの進化:過去・現在・未来をつなぐ
量子コンピュータの仕組みと応用、産業にもたらすインパクトとは
PickUp Contents